Una cuenta de Oracle que ya tenía abierta, un servidor con Ubuntu y unos 15 minutos. Eso fue lo que necesité para montar un exit node de Tailscale en San José, con Codex encargándose de la clave SSH y de la configuración. El motivo inicial fue probar dots de ChatGPT. El montaje que quedó sirve para algo más duradero: tener mi propio punto de salida a internet.
De querer probar dots a montar un Ubuntu # OpenAI presentó dots el 29 de septiembre de 2026. Son agentes que trabajan de forma continua, con su propio entorno en la nube, y quise probarlos. De ahí salió la idea de montar un servidor de Oracle en Estados Unidos con Ubuntu y Tailscale.
Hace unos días publiqué mi guía base de Tailscale. Ahí contaba por qué dejé de pelearme con WireGuard puro para el acceso diario al homelab. Esa parte sigue siendo cierta. Instalar Tailscale sigue siendo ridículamente fácil. Lo que ya no me parece tan sencillo es diseñarlo bien cuando tu red deja de ser cuatro cacharros y empieza a parecer una pequeña jungla.
Ese es el punto en el que casi todas las guías se quedan cortas. Te enseñan a hacer tailscale up, ves el dispositivo en el panel y te vienes arriba. Luego pasan dos semanas, quieres acceder a un switch que no puede instalar el cliente, quieres sacar internet por casa cuando estás de viaje, o decides que igual no te hace gracia que todos los nodos hablen con todos. Ahí empieza el trabajo real.
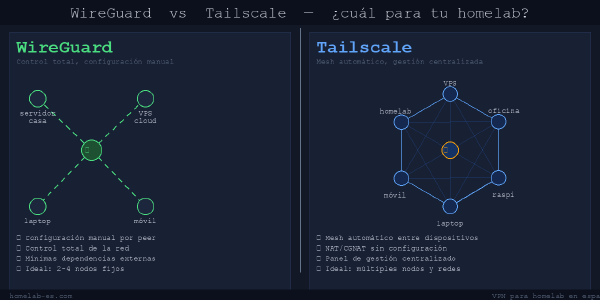
He usado WireGuard a pelo y Tailscale. Los dos me gustan, los dos resuelven problemas reales y los dos se convierten en mala elección si los usas por postureo técnico. Te cuento cuándo elijo cada uno y por qué dejé de buscar una respuesta universal.
Tres ZimaBoard 2, una VPN mesh y ganas de sufrir. Así monté un clúster Kubernetes de producción que consume 20W y corre 34 pods. Tutorial paso a paso con todo lo que funcionó y lo que no.
Tengo 40+ dispositivos en una red mesh con Tailscale. Cero puertos abiertos, cero mantenimiento, y accedo a todo mi homelab desde cualquier parte del mundo. Te cuento cómo.