Hay tecnologías que funcionan tan bien en una demo corta que te hacen pensar que ya has resuelto un problema entero. mDNS es una de ellas. Conectas un dispositivo, aparece con su nombre, abres equipo.local y durante un momento todo parece civilizado. Luego pasa una semana, metes un par de VLANs, pruebas desde otro sistema operativo, intentas usar el mismo nombre desde VPN o desde otra subred, y descubres que el invento no estaba roto. Simplemente estaba resolviendo un problema mucho más pequeño del que tú querías arreglar.
Hace unos días publiqué mi guía base de Tailscale. Ahí contaba por qué dejé de pelearme con WireGuard puro para el acceso diario al homelab. Esa parte sigue siendo cierta. Instalar Tailscale sigue siendo ridículamente fácil. Lo que ya no me parece tan sencillo es diseñarlo bien cuando tu red deja de ser cuatro cacharros y empieza a parecer una pequeña jungla.
Ese es el punto en el que casi todas las guías se quedan cortas. Te enseñan a hacer tailscale up, ves el dispositivo en el panel y te vienes arriba. Luego pasan dos semanas, quieres acceder a un switch que no puede instalar el cliente, quieres sacar internet por casa cuando estás de viaje, o decides que igual no te hace gracia que todos los nodos hablen con todos. Ahí empieza el trabajo real.
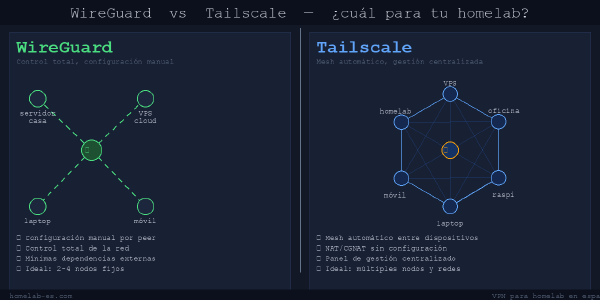
He usado WireGuard a pelo y Tailscale. Los dos me gustan, los dos resuelven problemas reales y los dos se convierten en mala elección si los usas por postureo técnico. Te cuento cuándo elijo cada uno y por qué dejé de buscar una respuesta universal.
Llevo años usando Pi-hole en mi red doméstica y es una de esas cosas que instalas una vez y te preguntas cómo vivías sin ella. Ver cómo desaparecen los anuncios de todos los dispositivos conectados (móviles, tablets, smart TVs) sin tocar nada en ellos es satisfactorio. Y cuando le añades Unbound como DNS recursivo, conviertes tu homelab en una fortaleza de privacidad.
Esta guía nace de mi experiencia real. He pasado por varios despliegues de Pi-hole (en Raspberry Pi, en containers Docker, en VMs) y he cometido todos los errores posibles. Aquí te cuento lo que funciona.
Tengo un Mac mini que uso como servidor principal. Está siempre encendido. Pero también tengo tres ZimaBoards que forman parte de mi cluster K3s. Esas máquinas consumen poco (10W cada una), pero cuando no las necesito, las apago. El problema: cuando las necesito, están en otro cuarto.
Podría levantarme, ir al cuarto, pulsar el botón de encendido. O podría enviar un paquete mágico por la red que las despierta automáticamente. Segundo escenario, por favor.
Tengo 47 dispositivos conectados a mi red. Entre servidores, móviles, tablets, bombillas Hue, enchufes inteligentes, impresoras, la TV… es un caos. Y hasta hace un mes, todos estaban en la misma red. Todos podían verse entre sí.
Eso incluye la bombilla del salón pudiendo hablar con mi Synology donde guardo contratos y documentos fiscales. No es que la bombilla vaya a hackearme, pero el firmware lo fabrica una empresa china que nunca ha oído hablar de actualizaciones de seguridad.